Nottaの無料版は3分まで?月120分との違いと、有料にする前の確認
LON
AI Work Hack
目次
最終確認日時:2026年10月27日 17時55分(日本時間)
GMO公式発表は第11報(同日14時55分時点)まで確認しています。速報部分は各発表の確認時点を併記しています。
「FX口座で身に覚えのない取引が行われた」。GMOインターネット株式会社の「お名前.com デスクトップクラウド」への不正アクセスに関連し、FX事業者から実際の不正取引が公表されています。
10月27日には、攻撃者とみられる者による情報公開をGMOが確認しました。ただし、公開された情報が実際に顧客のものかは確認中です。攻撃対象のクラウド環境、取引口座への影響、公開情報の真正性は、それぞれ分けて捉える必要があります。
この記事では、確認済みの発表をもとに、今すぐ行う対応、FX5社の案内、補償の条件、二次被害を防ぐ行動と相談先を見ていきます。
GMOは第10報で、同日12時30分に、攻撃者とみられる者が同社や顧客の情報と称するものを公開したことを確認したと発表しました。12時は予告された時刻、12時30分はGMOの確認時刻です。
同社は内容を確認中で、事実と異なる情報が含まれるおそれがあると説明しています。公開が行われたことと、掲載内容が本物だと確認されたことは同じではありません。顧客の情報が含まれると確認できた場合は、対象者へ個別に連絡する方針です。
TBS NEWS DIGの27日13時53分の記事は、利用者とされる1人の詳細な個人情報が掲載されたと報じています。また、攻撃者側が、GMOが交渉に応じなかったことを公開理由に挙げ、今後毎日正午に情報を公開すると予告したと伝えています。これは攻撃者側の主張・予告であり、目的の確定や追加公開の実行確認を意味しません。
第11報では、サイトにアクセスした人の情報が攻撃者に取得されているとGMOが説明しています。自分の情報を探すためであってもアクセスせず、転載やリンクの共有も控えてください。本記事には攻撃者サイトへのリンクや流出資料の画像を掲載していません。
別端末で口座を保護する → 自分の取引記録を残す → 公式窓口へ連絡する、という順序で確認します。
まずは別の安全な端末から、GMOと利用中のFX会社の公式案内を確認してください。取引会社によって口座制限やパスワード変更後の動作が異なります。
| 自分の状況 | 最初に確認・連絡すること |
|---|---|
| 本クラウドを現在または過去に利用した | GMOと契約先FX会社の対象者向け案内を確認。身に覚えのない取引がなくても、下のアカウント保護と履歴確認を進めます。 |
| 身に覚えのない取引や残高の変化がある | 利用中のFX会社へ直ちに申告し、口座保護と取引記録の確認を依頼。その記録を残し、GMOの本件窓口にも連絡します。 |
| 建玉・未約定注文があり、口座操作が制限されている | FX会社へ、現在可能な操作、注文・建玉の扱い、接続の切断状況を確認。クラウドの停止と口座上の注文の状態は別々に確認します。 |
| 「被害確認」「返金」などのメール・SMSが届いた | リンクや添付を開かず、GMO・取引会社の公式サイトから連絡内容を照合します。 |
このメモは相談内容を整理するための例です。補償申請の指定書類はGMOの正式な案内を確認してください。パスワードや認証コードはメモへ書き込まず、口座番号などの個別情報は確認した公式窓口だけに伝えます。
端末について、GMOは第10報でもフルスキャン、バックアップ、ネットワーク切断・電源断を要請しています。すでに停止している端末の扱いに迷う場合は、別端末から公式窓口へ確認してください。バックアップは普段の接続先から切り離した保管も検討します。最新の具体的な手順は第6報と第10報を確認してください。
不正アクセスを受けたのは、GMOインターネット株式会社が提供する外部のWindowsデスクトップ環境です。GMOは第4報で、サービス環境への不正アクセスと顧客情報の外部持ち出しを確認したと説明しています。
このクラウドを使って、FX会社の取引ツールを動かしていた利用者がいました。そのため、クラウドの問題が取引口座へ波及した可能性が調べられています。FX会社5社の金融システムが直接攻撃されたと確認された事案としては扱えません。
同じグループでも会社とシステムは別です。GMOクリック証券の10月23日の案内とGMO外貨の10月26日の案内は、それぞれ当該発表時点で、本件に関連する顧客口座の不正操作を確認していない旨を説明しています。
以下は、GMOの第2報、第4報、第7報および第8〜11報をもとにした時系列です。時刻は日本時間です。
| 日時 | 公表された経緯・確認内容 |
|---|---|
| 10月19日 | 利用者からの問い合わせを受け、GMOが調査開始。 |
| 10月20日 | 不正なプログラムの設置を確認。新規申し込みとコントロールパネルを停止。 |
| 10月21日4時 | 全プランのサーバーを順次停止。以降、身に覚えのない取引等の報告を受け付け。 |
| 10月22〜24日 | 警察へ相談。影響を受けた可能性があるサーバー26,739件を公表し、見舞金・補償・代替サービスの方針を発表。 |
| 10月26日 | 利用者端末の解析と、27日12時の情報公開・ランサムウェア攻撃の予告について説明。 |
| 10月27日9時58分 | 第8報。予告に備え、ネットワーク切断・電源断などを要請。 |
| 同日11時59分 | 第9報。解析を終えた端末ではマルウェア未確認。解析は継続。 |
| 同日12時30分確認/13時55分発表 | 第10報。情報公開を確認。内容の真正性は確認中。13時55分時点でランサムウェア攻撃は未確認。 |
| 同日14時55分 | 第11報。閲覧・拡散防止、便乗詐欺への注意、不払いの理由を説明。 |
26,739件は、影響を受けた可能性があるサーバーの数です。被害者数、不正取引口座数、被害が確定したサーバー数には置き換えられません。
TBSの10月27日の会見報道によると、片山さつき金融担当大臣は、関連すると考えられる顧客被害がFX事業者5社から報告され、全FX事業者へ注意喚起とモニタリング強化を求めたと説明しました。当日の金融庁公式会見録は本稿では未照合です。
各社の具体策は公式発表で確認できます。一律の対応ではなく、対象口座や実施状況に違いがあります。
| 事業者・発表日 | 確認された影響と案内 |
|---|---|
| ゴールデンウェイ・ジャパン(FXTF) 10月26・27日 | 複数のMT4口座で不正取引を確認し、一時的に制限。出金や再開は精査・本人確認後。27日は疑いのある口座の取引停止やワンタイムパスワード設定の可能性も案内。26日発表/27日発表 |
| OANDA証券 10月26日・第2報 | 一部口座の不正ログイン・不正取引を確認し、取引を制限。自社の基幹システムの侵害は未確認と説明。取引パスワード変更により全セッションが直ちに切断されると案内。公式発表 |
| アヴァトレード・ジャパン 10月23・26日 | 一部の不正取引に対し、対象口座の新規注文を停止。決済は可能で、ロスカットは継続。26日は本クラウドの現在・過去の利用者で不正ログインが疑われる顧客のログインパスワードを強制リセットしたと説明。23日発表/26日発表 |
| 外為ファイネスト 10月23日・第2報 | 不正取引を確認し、利用制限や追加確認を実施。利用者本人による取引パスワード変更を要請し、変更時に接続を切断すると説明。自社からの情報漏えいは未確認。公式発表 |
| デューカスコピー・ジャパン 10月23日 | 一部の不正取引を確認。利用制限や追加のセキュリティ確認は「検討」と説明しており、実施済みとは扱いません。自社からの情報漏えいは未確認。公式発表 |
自分の口座でどの操作ができるか、建玉や出金をどう扱うかは、契約先へ直接確認してください。不正取引の損失に加え、VPS停止による自動売買の停止や、口座制限も利用者への影響です。
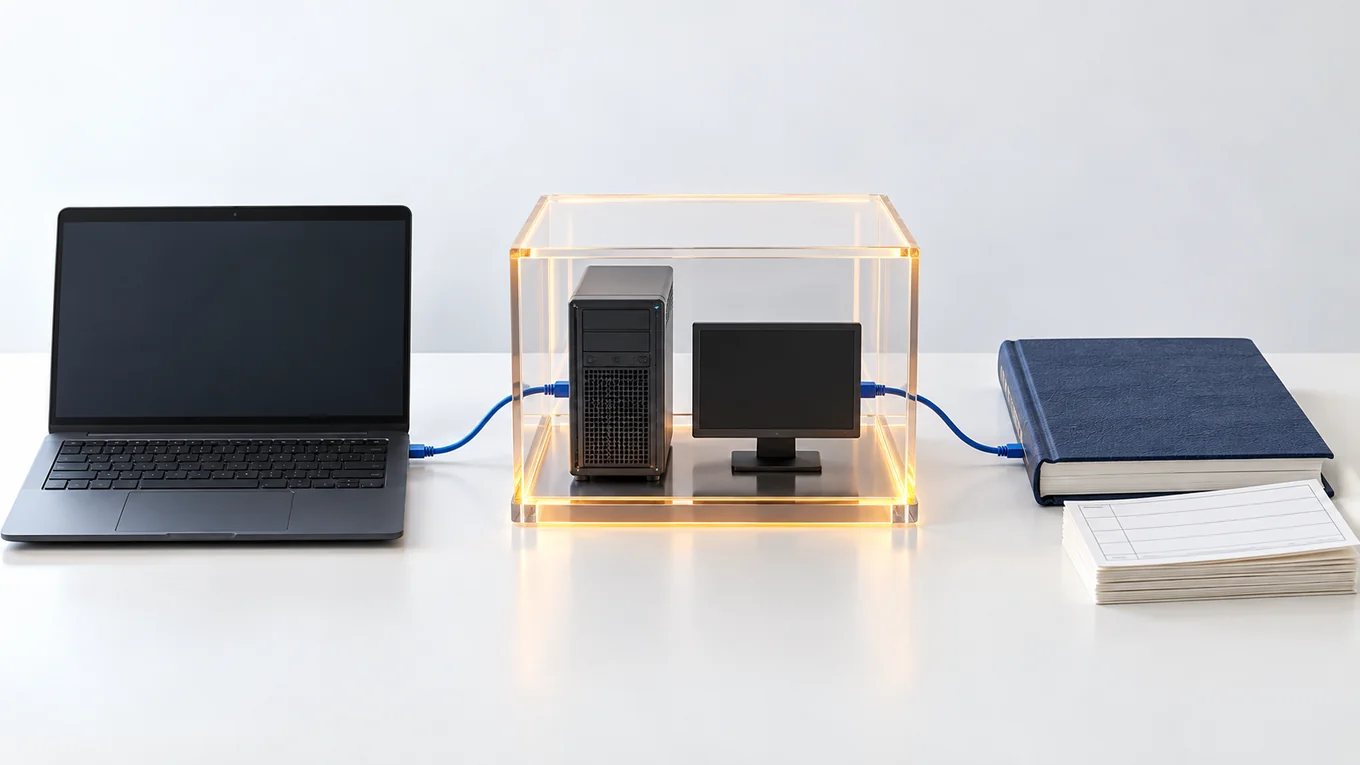
左=利用者の端末、中央=取引ツールが動く外部クラウド、右=FX口座の取引記録。青線は利用上の関係を表す模型です。中央が本件で不正アクセスを確認した環境に対応します。具体的な侵入経路を示すものではありません。
VPSは、事業者のサーバー上で利用者ごとに使う仮想サーバーです。デスクトップクラウドは、離れた場所のWindows環境を自分の端末から操作するサービス。そこに取引ツールのMT4・MT5を置き、EAと呼ばれる自動売買プログラムを動かす使い方があります。
本件で不正アクセスが確認された環境はデスクトップクラウドです。クラウドへの具体的な侵入経路や、個々の不正注文に至った方法は調査中です。
一般に、継続稼働や再接続のため、取引ツールがログイン情報を保持する設定があります。取引可能な認証情報やログイン済み環境が不正利用されると、第三者による注文につながり得ます。これは仕組みの説明であり、本件の全口座で同じ方法が使われたとの認定ではありません。
パスワード変更は次のログインを防ぐ対策、セッション切断は現在の接続を終える対策です。OANDAやアヴァトレード等は変更時の切断を説明していますが、すべてのサービスで同じとは限りません。多要素認証も入口の保護に役立ちますが、ログイン済み環境や端末の確認まで代替するものではありません。
報じられている二つの金額は、時点と情報源が異なります。
| 時点・情報源 | 要求の内容 |
|---|---|
| 10月21日11時57分受領の文書 熊谷正寿氏の公式声明(26日追記) | 5,000万ドル(同声明の円換算で約80億円)の要求。 |
| 10月26日の報道 TBS NEWS DIG | 27日正午までに100万ドルを支払うよう求め、応じなければ顧客個人のデータにも攻撃を加えるという脅迫。 |
100万ドルの円換算は為替や報道時点によって異なるため、ここではドル額を軸に記載しています。二つの要求の関係や、要求者が同じかは確認できていません。「80億円から値下げされた」とは断定できません。
GMOは第11報で、支払っても情報の削除や悪用防止は保証されず、犯罪組織への資金提供が次の攻撃や新たな被害につながるおそれがあると説明し、要求に応じないとしています。これは同社が公表した判断理由です。
ランサムウェアは、データの暗号化などで利用を妨げ、金銭を要求する不正プログラムです。GMOは27日12時の攻撃予告を受けたと説明しましたが、第10報の13時55分時点では、実際のランサムウェア攻撃を確認していません。
第9報の11時59分時点では、預かった端末のうち解析を終えたものからマルウェアは確認されていません。ただし解析は継続しており、すべての利用者端末の安全を確認した結果ではありません。
同じ第9報で、ランサムウェア被害を申し出た顧客について、GMOが状況を確認したうえで同等性能の新しいPCを提供する方針を示しています。この支援方針の発表自体を、感染や実被害が確認された証拠にはできません。
第4報の方針は、次のように分かれています。
攻撃を受けた現行基盤は、そのまま再開しないと説明されています。移行開始時期は続報の確認が欠かせません。
10月30日23時59分までに、お見舞金の受け取りや代替サービス等を案内。11月6日までに、補償申請・必要書類・支払時期等を案内する予定です。いずれも案内予定で、支払完了期限ではありません。
対象取引の日時・内容・損失額、取引履歴、問い合わせ記録を残してください。閲覧専用パスワード等の提出方法は別途案内とされているため、メールへの返信で送らず公式手順を確認します。取引用パスワードや認証コードを求める不審な連絡にも応じないでください。
さらに第10報では、GMOが個人情報の公開を確認した顧客への追加のお見舞金の検討を開始しています。金額、対象条件、手続き、支払日は未確定です。すべての損失が無条件で補償される制度としては説明できません。
要請・政府の判断・確認できた対応を分ける
① GMOから政府へ要請
攻撃基盤の追跡・遮断・無害化など、被害拡大を防ぐ措置を要請。
↓
② 政府は法の要件に基づき判断
事業者が要請したことと、個別措置の実施が決まったことは別。
↓
③ 本件の個別措置:実施の公表は未確認
本文の確認時点で、GMO事件へのアクセス・無害化措置や国費による顧客補償の実施・決定は確認できていません。
読者が使える相談支援を選ぶ
取引・補償の個別確認 → GMO・FX会社
一般的な技術相談 → IPA
中小企業の対応相談 → よろず支援拠点・IT経営サポートセンター等
相談窓口の拡充は政府が公表した支援です。補償の決定や、個別の無害化措置とは分けて確認してください。
GMOが求めたのは、攻撃基盤の追跡・遮断・無力化など、能動的サイバー防御に関する措置です。熊谷氏は補償等の費用を自社の責任で負担する旨を説明しており、顧客補償の国への肩代わり要請とは分けて読む必要があります。
能動的サイバー防御は、重大な攻撃を未然に防ぎ、拡大を抑えるため国が関与する取組です。防衛省の10月2日会見は、10月1日の関連法施行に伴い、自衛隊に攻撃元サーバー等へのアクセス・無害化措置の任務が付与されたと説明しています。個別の事案に適用できるかは別の判断です。
26日の木原官房長官会見のTBS報道では、事業者の要請の有無ではなく法の要件で判断し、個別事案のコメントは控えるとされています。同日の関係閣僚会議の公式記録には、相談体制の拡充や、翌週中をめどとする緊急対策パッケージの取りまとめ指示が掲載されています。
27日の経済産業大臣会見では、中小企業向けの無料相談窓口設置などを説明しています。政府の一般的な支援強化と、GMO事件への個別のアクセス・無害化措置や金銭補償は別です。本稿の確認資料では、後者の実施・決定は確認できていません。
情報漏えいの連絡を受けたときの行動フロー
① 公式の連絡・サイト・窓口で確認
まず、自分のどの情報が対象なのかを確認。
攻撃者サイトにはアクセスしない。
↓
② 情報の種類に応じて、該当する欄へ
ID・パスワード
該当サービスと使い回し先を変更。
全セッションの切断方法を確認し、利用できる多要素認証を設定。
氏名・住所・電話・メール
なりすましやフィッシングに注意。
不審な連絡のリンク・添付を開かず、公式窓口で真偽を照合。
本人確認書類
発行元等へ相談。
信用情報機関の本人申告制度も、条件を確認して利用を検討。
↓
③ 自分の記録を残し、必要な窓口へ
不正取引・金銭被害がある → 契約先FX会社等へ申告し、GMOにも本件の記録を連絡。
不審な連絡や相談内容・日時も、自分の記録として保存。
IPAの資料に基づく一般的な対処です。GMO事件で、図のすべての情報が漏えいしたと確認されたわけではありません。
IPAの10月26日公開資料は、漏えいした情報の種類を、事業者の連絡・公式サイト・窓口で確認し、種類ごとに対処するよう案内しています。以下は一般的な対策で、GMO事件でこれらすべての項目が漏えいしたという意味ではありません。
GMOは、便乗するメール・SMSのリンクや添付ファイルを開かず、公式サイトで確認するよう呼びかけています。「被害金を取り戻す」と費用を求める連絡にも注意してください。一般的なアカウント防衛は個人情報流出後の対処をまとめた記事でも確認できます。本事件の最新状況は本稿とGMO公式続報を参照してください。
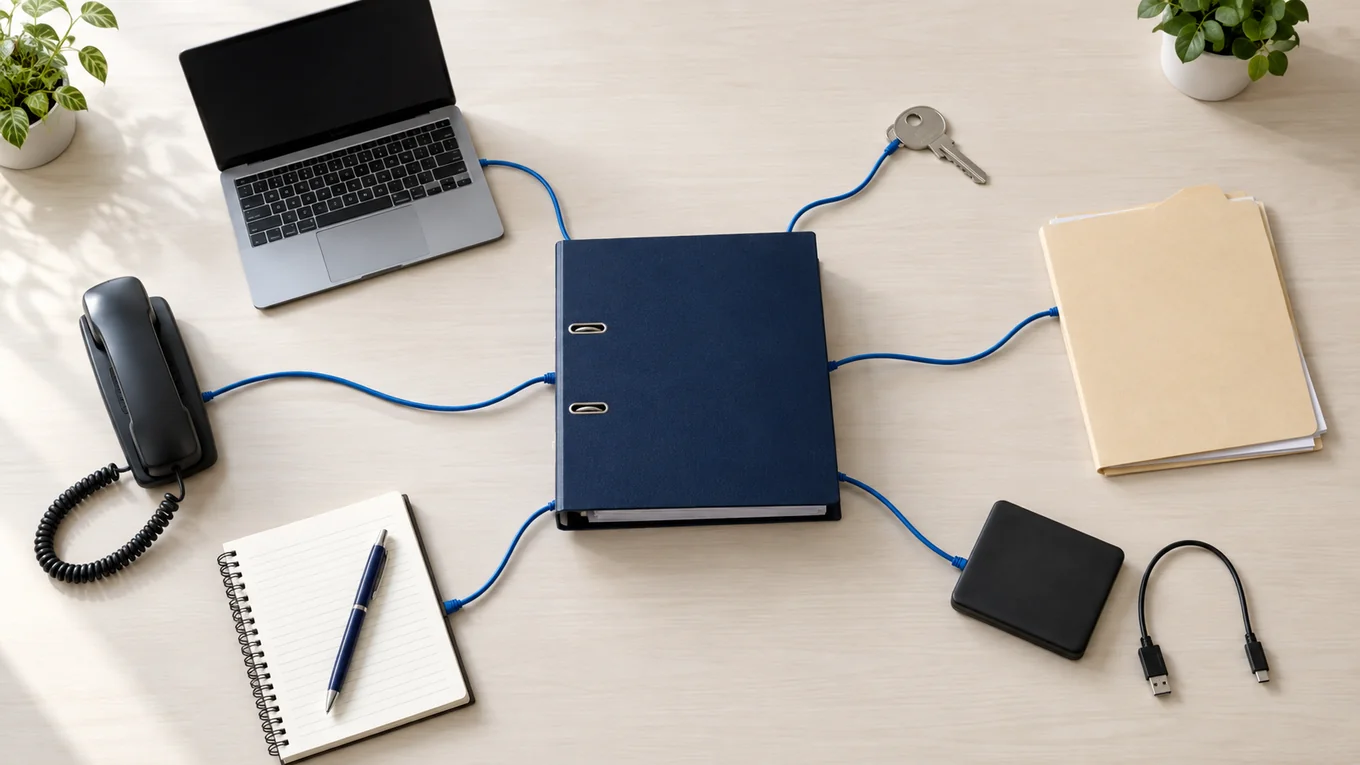
中央=自分の事業。周囲=利用サービス・認証情報・保存データ・バックアップ・代替手順・相談先。青線は管理上の関係を示しています。自社の環境も、この6項目から書き出してみましょう。
熊谷氏は10月25日の声明で、セキュリティの改善課題が社内の専門家から事前に指摘され、対応も進めていた一方、可用性やほかの課題との優先順位を考慮した結果、対策の深さ・速さが十分でなかったと説明しています。これは同氏の説明であり、技術的な原因の確定とは別です。
ここから考えたいのは、課題を把握するだけで終えず、担当者・期限・暫定措置まで決める運用です。外部サービスが侵害・停止されれば、手元のPCに問題がなくても仕事や資産へ影響が及ぶ場合があります。
自分の事業を中心に、次の関係を一枚にまとめると、確認先を探しやすくなります。表は記入例です。
| 利用サービス | 管理者・保存データ | 停止時の影響・代替・相談先 |
|---|---|---|
| WordPress・レンタルサーバー | 社内担当/制作会社・公開記事 | 問い合わせ停止/別保管のバックアップ/保守会社・サーバー会社 |
| クラウドストレージ・顧客管理 | 管理責任者・業務資料/顧客情報 | 資料共有や連絡の遅れ/別系統の安全な保管/各サービス窓口 |
| AIサービス・業務自動化ツール | 業務担当・入力データ/接続権限 | 処理停止/手作業の代替手順/管理者・提供元 |
サービス提供者が管理する基盤と、利用者が管理するアカウント・権限・設定を分けて確認しましょう。優先するのは、重要アカウントの保護、停止時の影響把握、復旧に使えるバックアップと連絡先の確保です。
関連する確認手順として、中小企業のセキュリティ対策チェックリスト、WordPress・PHPの脆弱性確認、身に覚えのないログインの確認とサポート調査の記録も参考になります。後二つは別の事象で、今回の侵入原因を示すものではありません。
業務で使うITサービスやAIツールの管理者・権限・停止時の影響を整理したい方は、AI Work Hackへ業務環境の整理をご相談ください。事件の被害申告や補償の確認は、次の専門窓口を優先してください。
取引の制限解除、金融取引の苦情、技術相談、犯罪通報では担当が異なります。電話番号・受付時間は今回確認した公式案内に基づきます。利用前にリンク先の最新情報を確認してください。
| 窓口 | 相談できること・連絡方法 |
|---|---|
| GMOの本件窓口 | サービス・見舞金・補償の個別確認。03-5456-2560、土日祝を含め24時間。公式フォームも案内。 |
| 利用しているFX会社 | 不正取引の申告、口座・注文・出金の制限、本人確認、返金等の相談。各社の公式サイトから連絡。 |
| FINMAC | 対象となる金融取引の相談・苦情、条件に応じたあっせん。0120-64-5005、平日9〜17時。対象事業者等の条件を確認。返金を保証する窓口ではありません。 |
| 金融庁・金融サービス利用者相談室 | 情報提供、論点整理、関係機関の紹介等。個別取引のあっせん・仲介・調停は行いません。 |
| 警察のサイバー相談・通報 | オンラインで通報・相談・情報提供。被害届の提出は警察署へ相談。 |
| IPA情報セキュリティ安心相談窓口 | 一般的な技術相談。03-5978-7509、10〜17時(土日祝・年末年始を除く)。相談無料、通話料別。 |
| IPA不正アクセス特別相談窓口 | 10月16日開設。被害や疑いのある企業・組織の初動助言、応急処置の提案、専門業者等の紹介。03-6759-5760、平日9時30分〜17時30分(12〜13時を除く)。 |
| よろず支援拠点・IT経営サポートセンター | 経産大臣が27日に設置を説明した、中小・小規模事業者向けの無料「サイバーセキュリティ特別相談窓口」。個別の申込先・受付時間は利用する拠点の公式案内で確認。 |
IPAの16日開設窓口と、経産大臣が27日に説明した窓口は、名称・運営先が異なります。同じ窓口への改称・統合や移管と確認されたものではありません。相談支援と、損失補償や被害回復の決定も分けて考えてください。
すべてのお名前.comサービスや、すべてのFX口座へ影響があると公表されたわけではありません。契約先・利用サービスを確認し、本件に便乗するメールやSMSには利用の有無を問わず注意してください。
一律のお見舞金と、調査で本件起因と認められた不正取引の実現損失の補償は別です。情報公開確認者への追加見舞金は検討中です。個別の補償可否はGMOへ確認してください。
パスワード変更に加え、全セッションの切断、メールアカウントの保護、履歴・建玉の確認、端末の扱いの確認を組み合わせてください。解析済み端末での未発見は、全端末の安全を保証しません。
今回確認した公式資料では確定していません。AI企業が調査協力を申し出たという説明と、攻撃にAIが使われたかは別の話です。
今後は、公式第12報以降、公開情報の真正性、追加公開予告の実行確認、端末解析、代替環境の開始日、追加見舞金、10月30日と11月6日に予定された案内を確認します。政府の個別措置や、被害範囲の最終確定も続報待ちです。最新情報はGMO公式ニュース一覧を参照してください。
いま優先するのは、情報公開の確認と真正性の確認を分け、安全な端末でアカウントと取引状況を確認し、自分の記録を残して公式窓口に相談することです。攻撃者サイトを閲覧して自分で確かめる必要はありません。
普段のIT利用でも、何のサービスに依存し、誰が何を管理し、止まったときにどう動くかが分かると、次の行動を決めやすくなります。まずは利用サービスと連絡先を一枚にまとめるところから始めてください。
利用しているITサービスの管理を整理したい方へ
仕事で使うクラウドやAIツールの管理者、権限、停止時の影響を整理するところから、運用を続けられる仕組みを一緒に考えます。
相談時にわかると助かること(任意)
事件に関する取引・補償・端末被害の相談は、まずGMO・取引会社・公的窓口へ。AI Work Hackへの相談内容は、分かる範囲でお知らせください。