AIに業務ツールを作ってもらう前に決めること|非エンジニア向け要件整理
LON
AI Work Hack
目次
利用しているサービスから個人情報流出の知らせが届くと、パスワードを変えるだけでよいのか、取引先や仕事にも影響するのか、判断に迷います。氏名やメールアドレスが漏れた場合と、サービスを操作するための接続キーが使われた場合では、確認する場所も変わります。
最初に確かめたいのは、何が、どこまで確認されているかです。そのうえで、該当サービスの公式案内に従い、使い回しているパスワードや、ログイン中の端末、連携アプリの権限を確認します。
AI Work Hackでは、こうしたニュースを、仕事で使っているサービスと担当を見直すきっかけとして考えています。技術の名前を覚えるだけで終わらせず、自分が確認することと、保守担当や専門家へ聞くことを分けると、次の一歩が見えてきます。
個人情報が流出したからといって、すべての人に同じ被害が起きるわけではありません。連絡先が知られたのか、ログインに使う情報も含まれるのか、別のサービスを操作できる情報があったのかを分けて考えます。
次の表は、情報の種類から考えられる一般的な二次被害の可能性です。後で紹介する企業で、これらすべての被害が発生したという意味ではありません。
| 知られた・取得された情報 | 起こり得ること(一般論) | 最初に確認したいこと |
|---|---|---|
| 氏名、メールアドレス、電話番号 | 本人や利用先を装うメール・SMS・電話の材料になる | 届いた連絡のリンクを使わず、公式サイトやアプリで確認する |
| 住所、注文履歴などの利用情報 | 実際の利用内容に合わせた連絡で信用させたり、私生活を知られたりする可能性 | 公表された情報項目と、身に覚えのない連絡・利用を照らし合わせる |
| パスワード | 有効な値が知られ、認証条件がそろうと不正ログインにつながる。使い回し先にも影響し得る | 公式指示に従う変更と、同じパスワードを使うサービスの確認 |
| ハッシュ化されたパスワード | 保存方式や元のパスワードの強さによっては、候補を計算・照合して推測される可能性 | 「加工済みだから対応不要」とせず、提供者の案内と使い回しを確認する |
| 接続キー、アクセストークンなど | その情報に許可された範囲で、連携先の閲覧・操作に悪用される可能性 | 対象の連携先と権限、キーの失効・再発行や再連携の指示 |
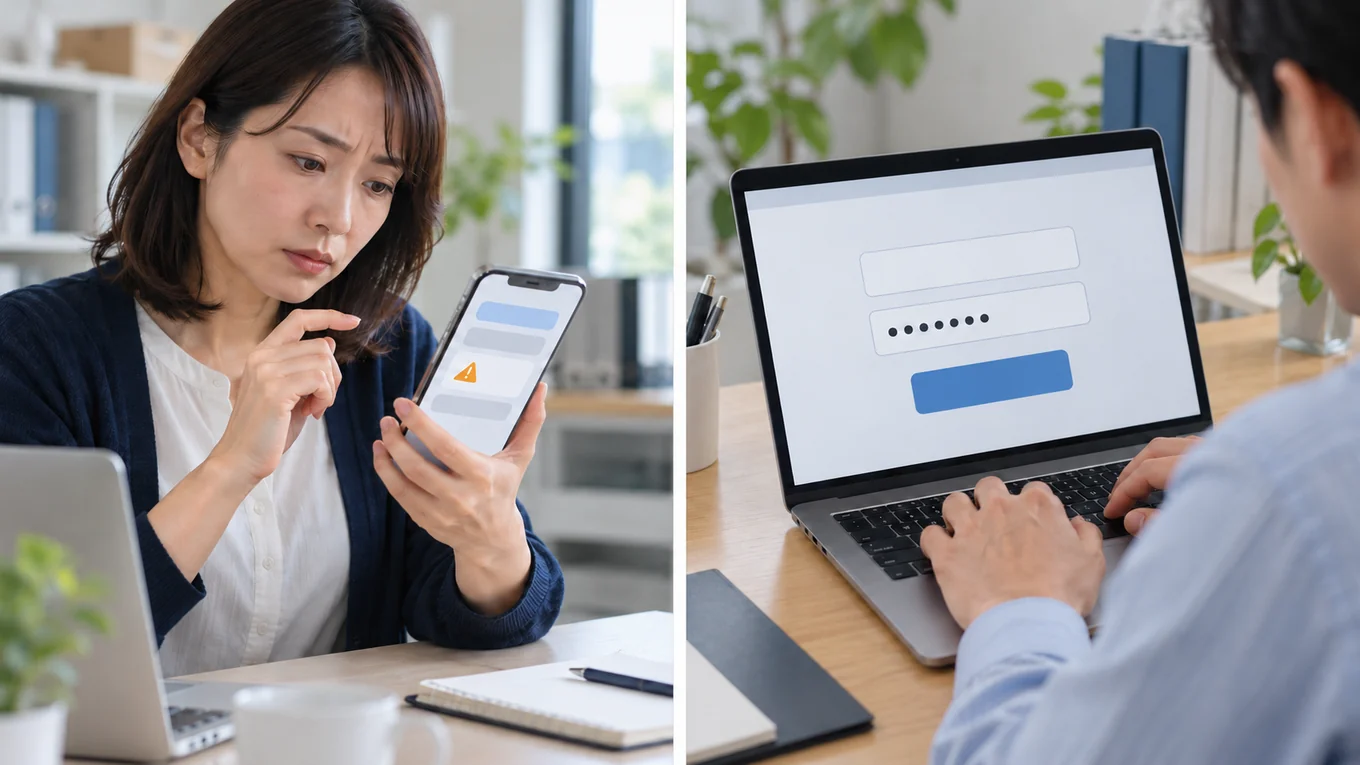
連絡先とパスワードでは、気をつける場面が違う
左は、流出した連絡先に偽の連絡が届く可能性。右は、漏れたパスワードがログインに悪用される可能性です。一般的なリスクの例で、被害の発生や当該企業での実被害を示していません。
メールアドレスが知られただけで、そのメールボックスにログインできるわけではありません。ただし、流出の案内を装ってパスワードや認証コードを入力させる連絡には注意が必要です。IPAも、真偽に迷ったらメールやSMS内の連絡先を使わず、公式サイトやアプリで確認するよう案内しています。IPAの不正ログイン対策
ハッシュは、パスワードをそのまま保存しないための一方向の加工です。暗号を鍵で元に戻す処理とは異なります。一方、攻撃者が候補のパスワードを同じ方法で計算し、流出した値と照合する攻撃は考えられます。実際の推測の難しさは方式や設定にも左右されるため、「ハッシュ流出=平文が判明した」とも「被害は起きない」とも決めつけられません。OWASPのパスワード保存に関する説明
以下は、2026年10月23日に確認した各社の公式発表に基づく整理です。情報流出が確認された事例に加え、データベースへのアクセスがあったと企業が考えている事例、閲覧の可能性を調査中の事例も含みます。調査中の内容は変わるため、利用中のサービスについては最新の公式案内を確認してください。
トラストバンクは10月20日、「ふるさとチョイス」の会員情報が外部へ流出したと発表しました。10月19日に通常と異なるアクセス傾向を把握して調べたところ、10月17日の不正アクセスを確認した、という経緯です。公表日と不正アクセスの日は異なります。
発表時点の流出確認件数は4,454,097件。項目は氏名、メールアドレス、住所、電話番号、ハッシュ化されたパスワード、寄附控除試算額です。件数・内容は今後の調査で変わる可能性があります。
原因と影響範囲は調査中で、具体的な侵入経路はこの発表では明らかにされていません。寄附控除試算額を、本人の年収や実際の寄附額が流出したという話へ読み替えることもできません。同社は、同じメールアドレスとパスワードを使う他サービスの変更と、不審な連絡への注意を求めています。トラストバンクの10月20日発表
物語コーポレーションの10月5日の発表では、「焼肉きんぐ」公式アプリの会員管理システムで10月2日に不正アクセスを確認し、10月3日に会員情報の漏えいを確認しています。これは確認の経緯であり、最初の侵入時刻まで公表されたという意味ではありません。
漏えい件数は10,788,963件で、会員番号、氏名(アプリ登録名)、メールアドレス、電話番号が含まれます。一方、ログインパスワード、生年月日、性別、郵便番号、店舗利用履歴などは漏えいしていないとの説明です。クレジットカード等の決済情報は保持していないとしています。
原因と、不正アクセスが可能になった経緯は調査中です。発表時点で不特定多数への公開や不正利用は確認されていませんが、パスワードが含まれなくても、なりすましの連絡への警戒は残ります。物語コーポレーションによる公式発表
WordPress向け製品を提供するTeamUpdraftは、10月17〜18日の週末に自社サイトへの不正アクセスを識別し、10月19日に公表しました。公表ページの最終更新表示は10月23日05:26 BST(日本時間13:26)です。
同社は、顧客データベースにアクセスされたと考えている、と説明しています。DBの保持項目は氏名、メール、請求先住所、注文履歴、ハッシュ化されたパスワード、2要素認証の設定、UpdraftCentral等の接続キーです。保持項目の説明を、全項目・全レコードの窃取が確定したという表現には置き換えられません。
追記では、侵害されたキーで同社サイトへアクセスされ、接続先サイトへの管理者作成や悪意のあるプラグイン設置などに接続が悪用されたとしています。元のキーがどう侵害されたかは、この発表では分かりません。
UpdraftPlus Premiumの利用者には、UpdraftCentralを使ったことがなくても、不審なプラグインや見覚えのない管理者などの点検を求めています。Centralの一覧では、10月19日以降、自分で意図して接続した覚えのないサイトがある場合に、そのサイトの不審なユーザー(特に編集者権限)、プラグイン、ログ内の見覚えのないIPアドレスなどを確認するよう案内しています。判断が難しい場合は、同社サポートや保守担当へ確認してください。
また、UpdraftPlus本体とダウンロード配布物は影響を受けていないと説明されています。正規の配布物が改ざんされた話と、接続先へ不正なプラグインが設置された話は別です。 対象製品の利用者は、パスワード変更に加えて、自分の製品・接続先に対応する確認事項を公式ページで確かめてください。TeamUpdraftの公式発表と追記
10月21日4:00時点の発表では、10月20日に一部の利用者のサーバー環境で不正なプログラムの設置を確認し、保管情報が閲覧された可能性があるとしています。
同発表時点では、預かっている顧客の個人情報の漏えいや、閲覧された情報の悪用事実は確認されていません。「影響の可能性のあるサーバー数26,739件」を、個人情報の流出人数や流出確定件数として数えることはできません。
初期侵入経路は公表されておらず、PHPの問題が原因だと補う根拠もありません。同社は、サーバー内で保管・利用していたID・パスワード等の変更と、使い回し先の変更を求めています。お名前.comの10月21日4:00時点の発表
対策を考えるときは、本人を確かめる「認証」と、何を操作できるかを決める「認可」を分けると理解しやすくなります。ログインを強くすることと、連携アプリに渡す権限を減らすことは、それぞれ必要な確認です。
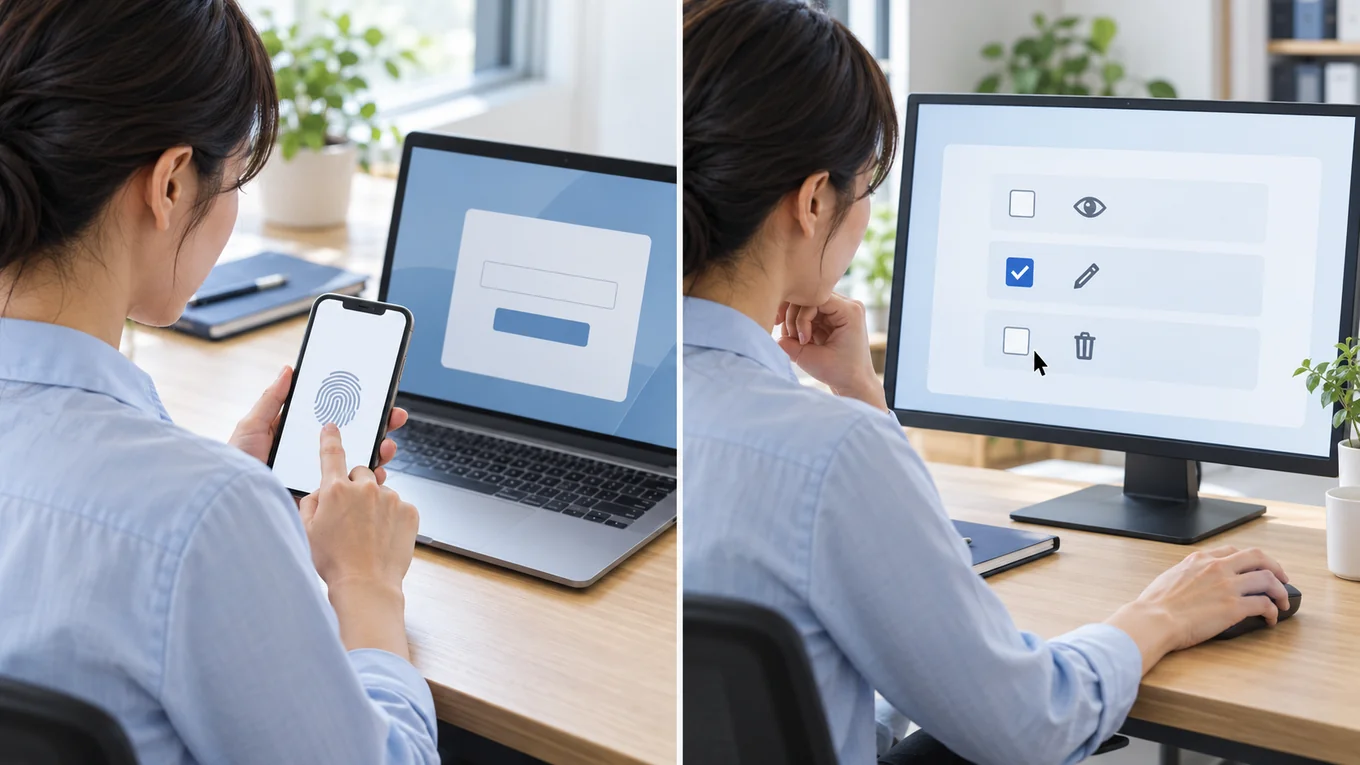
本人確認と「何を許可するか」は、別々に確認する
左はログイン時の本人確認(認証)、右はアプリに許す操作範囲の確認(認可)のイメージです。画面は説明用の架空例。閲覧・編集・削除などの許可内容はサービスごとに異なり、認証方式の優劣を示す図ではありません。
| 仕組み | 主な役割 | 一緒に確認したいこと |
|---|---|---|
| メールアドレス・パスワード | 利用者を識別し、本人であることを確かめる一般的な方法 | パスワードの使い回し、長さ、管理方法 |
| 多要素認証(MFA) | 知っている情報、持っているもの、身体的な特徴など、異なる種類の要素を組み合わせて本人を確かめる | 認証方式、予備の手段、復旧先。コードを求める偽サイトにも注意 |
| Googleなどの外部アカウントでログイン | 外部のアカウントによる本人確認を、利用先のログインに使う | 元のアカウントの保護と、別途許可しているデータアクセス |
| パスキー | サービスに対応する暗号鍵を使い、端末の指紋・顔・PIN等で承認してログインする | 対応状況、端末・同期先の管理、紛失時の復旧方法 |
これは安全性を一列に順位付けした表ではありません。外部ログインを使い、その元のアカウントでMFAやパスキーを利用する組み合わせもあります。また、パスワードと秘密の質問のように、知っている情報だけを重ねても、異なる要素を組み合わせたMFAとは言えません。IPAの認証対策の説明 / OWASPの多要素認証の定義
Googleは、Googleアカウントのパスワードをリンク済みアプリへ共有しないと説明しています。利用先にGoogleのパスワードを渡さずにログインできる仕組みです。
一方で、アプリにデータへのアクセス権を許可すると、その範囲で参照や変更ができる場合があります。管理する権限なら編集・作成・削除も可能になります。ログインのための連携と、データを操作する許可を同じものとして扱わず、許可画面の内容を確認してください。
不要な権限は削除できますが、解除しても、すでに共有したデータがアプリ側に残る場合があります。パスワードを変えるだけで、すべての連携が消えるとも考えない方がよいでしょう。Google「リンク済みアプリの詳細」
パスキーでは、利用者側が保持する秘密鍵と、サービスに登録する公開鍵を使います。登録先のサイトに対応して動作するため、偽サイトにパスワードを入力して渡してしまうタイプのフィッシングに強い仕組みです。生体情報や端末のPINを、ログイン先へそのまま送る仕組みでもありません。FIDOの仕組みの説明
ただし、パスキーを設定しても、サービス側に保存した氏名や住所まで守られるとは限りません。端末、アカウントの復旧方法、ログイン済みの状態、連携先の権限も管理する必要があります。MFAも同様に、企業のDBへの侵入や接続キーの窃取を、すべて防ぐ仕組みではありません。
IPAの「情報セキュリティ10大脅威2026」では、AIによる翻訳で自然な多言語のフィッシング文面を作れることや、攻撃の補助としてAIが使われるリスクが説明されています。日本語が自然であることだけで、連絡の正しさを判断するのは難しくなっています。IPAの解説書・組織編(16〜18ページ)
これは一般的な変化であり、先ほどの4事例がすべてAIによる攻撃だった、ということではありません。TeamUpdraftは攻撃の速度などからAI利用を示唆していますが、会社による見解の段階です。公表された原因と、AIの一般的な能力を結び付けて断定しないことが必要です。
関連する別種の事例として、LiteLLMは10月21日、リリース工程が侵害され、v1.107.0等の配布物に認証情報を盗むマルウェアが含まれたと公表しています。顧客の個人情報DBの流出が確定した事例として数えるものではありません。
利用しているか分からない場合は、開発・保守担当へ導入記録と公式案内の確認を依頼してください。公式報告は、影響した環境ではPythonの起動で不正処理が再実行され、pipも該当すると警告しています。確認しようとして安易にコマンドを実行せず、担当者に引き継ぐことが先です。LiteLLMの公式報告
少人数の仕事では、長い公式発表から対象・必要な操作・担当への質問を取り出す作業をAIに手伝わせる方法があります。たとえば、次のような依頼です。これは業務整理のための提案です。
次の公式発表を、確認された事実/可能性・調査中の事項/利用者に求められた行動に分けてください。公表日と発生日を別の列にし、原文にない原因は補わないでください。各行に根拠となる箇所を示し、判断できないものは「未確認」としてください。最後に、サービス提供者や保守担当に確認する質問案を作ってください。
AIの表は、対応を決める前に人が原文と照合します。顧客名簿、パスワード、接続キー、個人情報を含む実ログを、そのまま入力しないことも前提です。AIの整理結果だけで侵入の有無を判断したり、本番の設定変更まで任せたりせず、権限と確認の区切りを設けてください。作業の任せ方は、CodexとClaude Codeを仕事で使う前の範囲・確認手順でも整理しています。
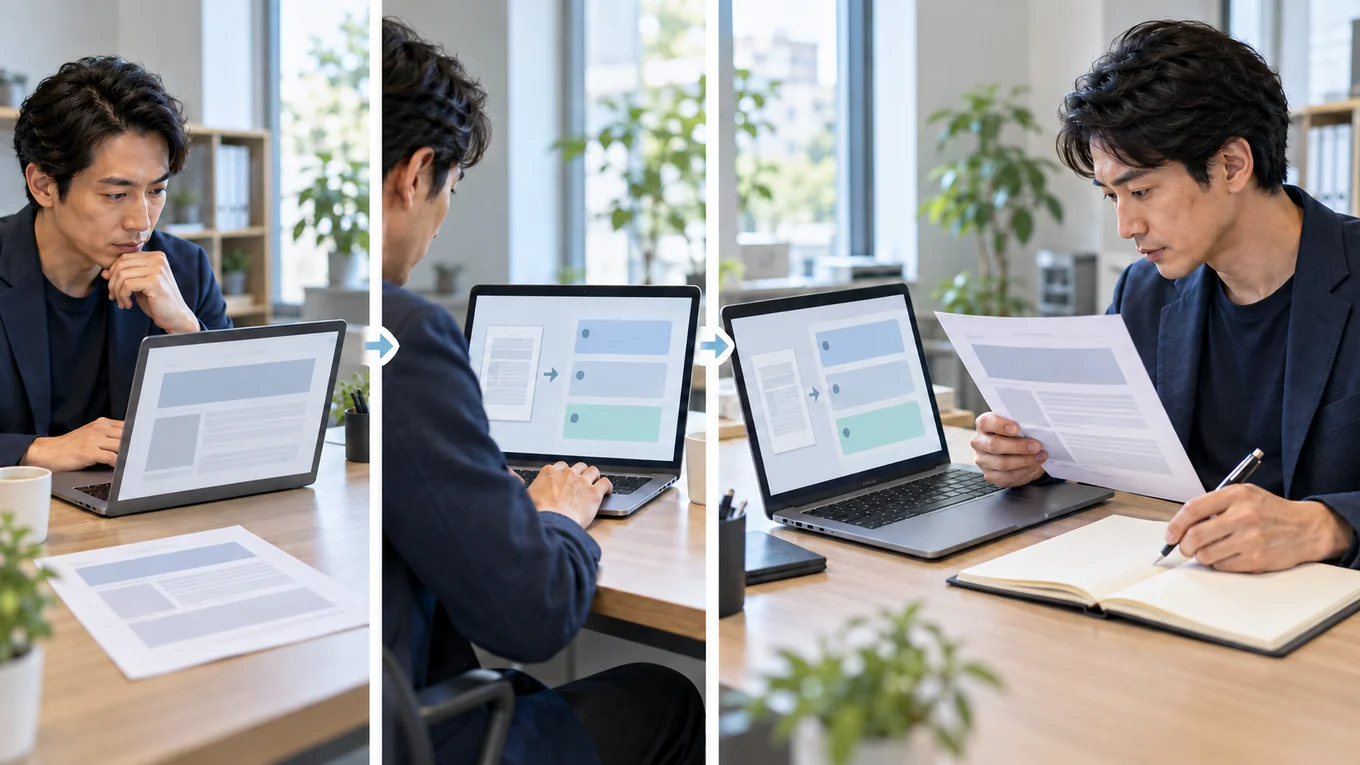
AIが整理し、人が元情報と照合して決める
左から「公式発表を読む」「AIで整理案を作る」「人が元情報と照合し、対応を決める」という作業の提案です。AIの出力だけで事実認定せず、未公表の侵入経路を補いません。自動で攻撃を発見・防止する仕組みを示すものではありません。
最初からすべての設定を変えようとすると、途中で何を確認したか分からなくなります。対象サービスの指示と、現在の異変を先に確認し、その後に使い回しと連携へ広げる順番が実務では使いやすいでしょう。
| 優先する場面 | 確認・行動 | 残しておく記録 |
|---|---|---|
| 通知を受けた直後 | メールのリンクから操作せず、公式サイト・アプリで対象サービス、情報項目、必要な対応を確認 | 告知URL、公表・更新日時、自分が対象かどうか |
| 不審なログインや取引がある | 公式窓口や保守担当へ連絡し、案内に従ってアカウント保護を進める。金銭に関わる場合は関係する金融機関等の公式窓口にも相談 | 通知、発生日時、利用履歴など。むやみに記録を消さない |
| 認証情報への影響がある | 該当サービスの変更指示と、同じパスワードの使い回し先を確認。復旧に使う主要メールも優先して点検 | 変更したサービス名・実施日。パスワードそのものは表に書かない |
| アカウントの保護を見直す | MFA・パスキーの対応状況、回復先、知らない端末やログイン中のセッションを公式設定で確認 | 設定の確認日、復旧方法の保管先、担当 |
| 連携情報への影響がある | 不要なアプリ権限と接続先を確認。公式指示に従いキーの失効・再発行・再連携を担当者と進める | 対象連携、許可範囲、実施担当、再確認日 |
端末のマルウェア感染が疑われる場合は、その端末で新しいパスワードを入力する前に、信頼できる別端末の利用や対応方法を公式窓口・担当者へ相談してください。サービス側のDB侵害、アカウントへの不正ログイン、端末の感染では、必要な対応が異なります。IPAの不正ログイン時の対処案内
仕事で使うサービスなら、対応後も、公式の続報と身に覚えのない利用を誰が確かめるか決めておきます。自社のWordPressの更新まで確認が必要になった場合は、PHPの脆弱性対策とWordPressの確認手順を保守担当との確認材料にしてください。
私自身、WordPressを更新・管理していても、顧客には作業内容が見えず、保守費用への認識にずれが起きた経験があります。だから、どこまで対応するか、何を確認したかを共有できる形にすることには意味があると考えています。
情報流出のニュースに触れたときも、管理会社に任せている場合も、どの作業を頼み、どこを自分で確認するかが分かると動きやすくなります。まずは、仕事で使う主要メール、顧客情報を置くサービス、ホームページや決済に関わるサービスから、次の項目を書き出してみてください。
| 書き出す項目 | 自分や担当者に確かめること |
|---|---|
| サービスと情報 | 何に使い、どのような情報を預けているか |
| ログインと復旧 | 誰のアカウントか。追加認証と、使えなくなったときの回復先はどこか |
| 連携と権限 | どのアプリ・外注先が、閲覧・編集・削除できるか |
| 更新・確認の担当 | 告知を見る人、設定を変更する人、専門的な判断を頼む人は誰か |
| 次の行動 | 確認済みか、未確認か。誰が、いつまでに、何を確かめるか |
分からない項目は「未確認」と残し、次に聞く相手を決めます。AIは項目の整理や質問の言語化に使い、実際の設定、操作の許可、対応の優先順位は人が確かめます。この表には、パスワードや接続キーの値を記入しません。
会社全体の更新、共有、バックアップや復旧まで整理する場合は、中小企業のセキュリティ対策と担当を決める確認表が次の確認に使えます。
メールボックスに入られたと決まるわけではありませんが、利用先を装う連絡には注意が必要です。公式発表の情報項目と案内を確認し、届いたメールやSMSのリンクから認証情報を入力しないようにしてください。
ハッシュ方式や設定、元のパスワードの強さによって推測の難しさは変わります。利用者側で安全だと決めつけず、サービスの変更指示に従い、使い回し先も確かめてください。ハッシュが流出したことと、元の値が判明したことは別です。
利用者の本人確認を強くすることと、企業が保管するDBや連携キーを守ることは別の課題です。外部ログイン元の保護に加え、利用先が持つ情報と、アプリへ許可している操作範囲を確認しましょう。
フィッシングへの耐性がある認証方法ですが、端末や復旧方法、利用先に預けた情報、連携先の権限の管理は残ります。新しいログイン方法を選ぶときは、使えなくなった際の回復方法もセットで確認してください。
利用サービスと権限の整理を相談する
AI Work Hackでは、仕事で使うサービスの棚卸し、権限・更新担当・優先順位の整理を支援します。専門家に確認する事項を言葉にするところからも、ご相談いただけます。
分かる範囲でお知らせください(任意)
未確認の項目があっても構いません。パスワード、認証コード、接続キー、顧客の個人情報は記入しないでください。
すでに不正ログインや情報の悪用が疑われる場合は、利用サービスの公式窓口、保守担当、セキュリティ専門家への連絡を優先してください。